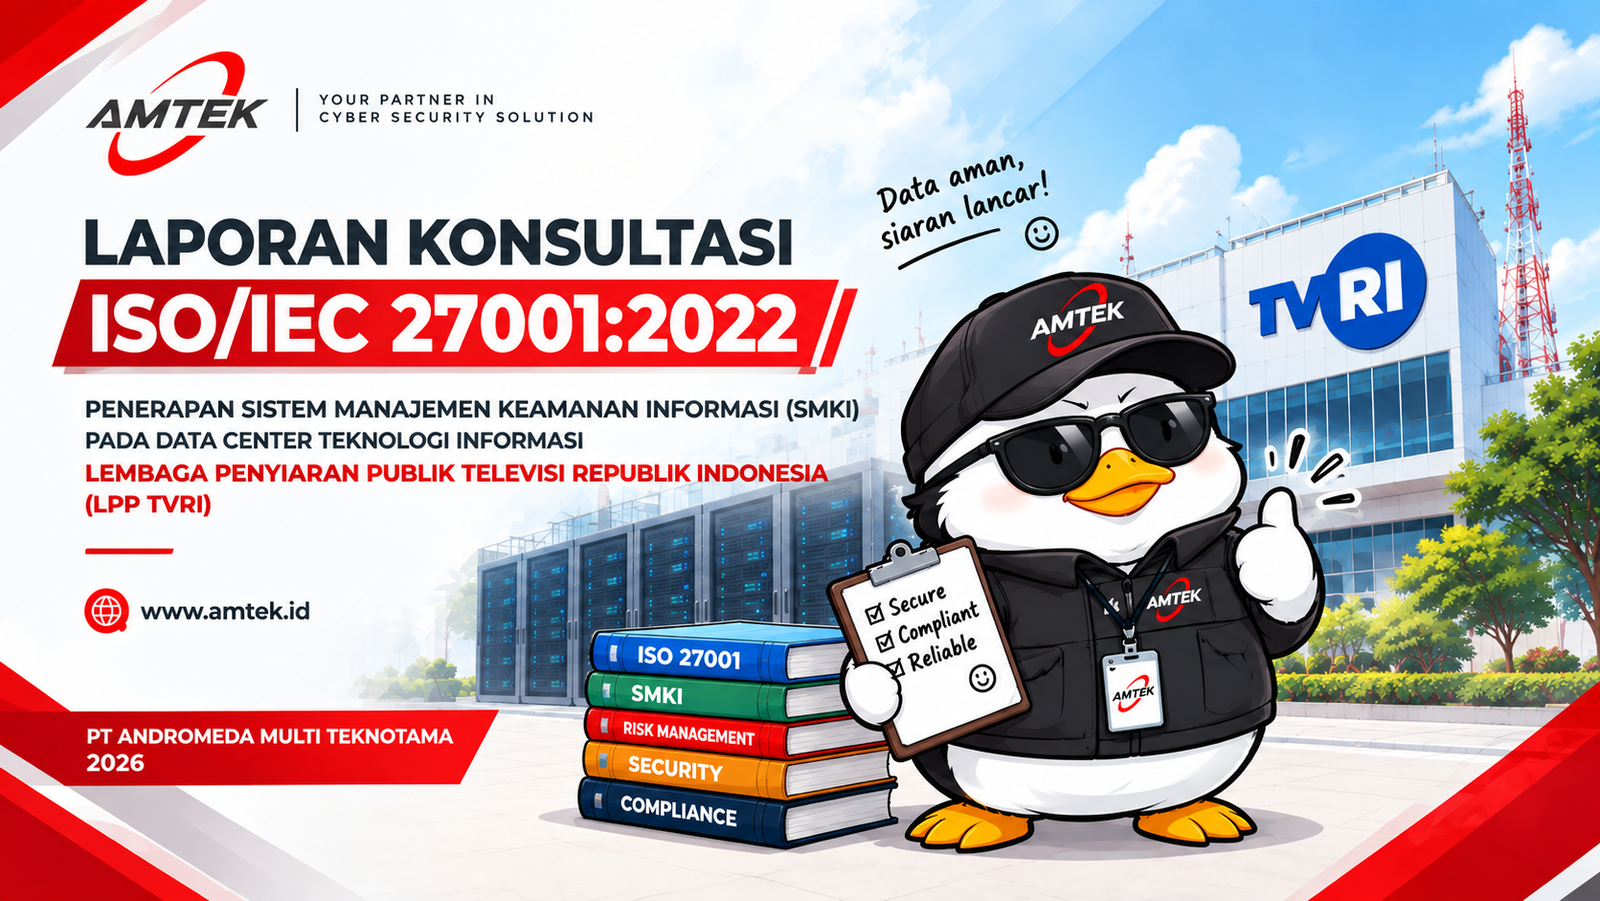
Jakarta, April 2026 - Dalam mendukung keberlangsungan layanan operasional dan pengelolaan infrastruktur teknologi informasi, LPP Televisi Republik Indonesia (TVRI) terus memperkuat aspek keamanan informasi melalui penerapan Sistem Manajemen Keamanan Informasi (SMKI) berbasis ISO/IEC 27001:2022. Penerapan SMKI ini mencakup pengelolaan dan penerapan keamanan informasi dalam mendukung layanan operasional di Data Center LPP TVRI.
Membangun Pengelolaan Keamanan Informasi yang Terstruktur
Penerapan ISO/IEC 27001:2022 tidak hanya berfokus pada penggunaan teknologi keamanan, tetapi juga mencakup aspek tata kelola, proses, kebijakan, dokumentasi, pengelolaan risiko, serta peningkatan kesadaran terhadap keamanan informasi.
Melalui penerapan SMKI, TVRI membangun kerangka kerja yang membantu memastikan keamanan informasi dikelola secara lebih terstruktur dengan memperhatikan tiga aspek utama:
- Confidentiality — menjaga informasi agar hanya dapat diakses oleh pihak yang berwenang.
- Integrity — memastikan informasi tetap akurat dan tidak mengalami perubahan yang tidak semestinya.
- Availability — memastikan informasi dan layanan tetap tersedia ketika dibutuhkan.
Pengembangan Dokumentasi SMKI
Sebagai bagian dari penerapan ISO/IEC 27001:2022, dilakukan pengembangan dan pemutakhiran dokumentasi SMKI yang menjadi dasar dalam pengelolaan keamanan informasi di lingkungan TVRI.
Dokumentasi tersebut mencakup berbagai dokumen penting, antara lain:
- Daftar Induk Dokumen SMKI
- Manual Sistem Manajemen Keamanan Informasi
- Konteks organisasi dan pihak berkepentingan
- Kebutuhan dan harapan pihak terkait
- Sasaran SMKI
- Penilaian aset dan aspek Confidentiality, Integrity, dan Availability
- Manajemen risiko keamanan informasi
- Statement of Applicability (SoA)
- Kebijakan keamanan informasi
- Standard Operating Procedure (SOP)
- Formulir dan bukti implementasi
Dalam proses pemutakhiran, SoA periode 2026–2027 menjadi salah satu bagian penting untuk mendokumentasikan penerapan kontrol keamanan informasi yang relevan dengan kebutuhan organisasi
Kebijakan dan SOP Keamanan Informasi
Untuk mendukung implementasi SMKI dalam kegiatan operasional, TVRI juga memiliki rangkaian kebijakan dan prosedur yang menjadi pedoman dalam pengelolaan keamanan informasi. Dokumentasi tersebut mencakup 25 kebijakan keamanan informasi dan 21 SOP yang mendukung penerapan kontrol serta proses keamanan informasi di lingkungan organisasi. Keberadaan kebijakan dan SOP membantu memastikan bahwa pengelolaan keamanan informasi tidak hanya bergantung pada teknologi, tetapi juga memiliki proses dan tanggung jawab yang terdokumentasi.
Sosialisasi dan Peningkatan Awareness
Penerapan SMKI juga membutuhkan pemahaman dari seluruh pihak yang terlibat dalam pengelolaan informasi dan layanan teknologi. Oleh karena itu, kegiatan sosialisasi dan awareness ISO/IEC 27001:2022 menjadi bagian penting dalam mendukung implementasi SMKI. Melalui kegiatan tersebut, personel terkait mendapatkan pemahaman mengenai pentingnya keamanan informasi, kebijakan yang berlaku, pengelolaan risiko, serta tanggung jawab masing-masing dalam menjaga keamanan informasi organisasi.
Menuju Peningkatan Keamanan yang Berkelanjutan
Penerapan ISO/IEC 27001:2022 merupakan proses yang membutuhkan evaluasi dan peningkatan secara berkelanjutan. Melalui pengelolaan risiko, evaluasi kontrol, audit internal, management review, serta tindakan perbaikan, implementasi SMKI dapat terus dikembangkan mengikuti perubahan kebutuhan organisasi dan lingkungan teknologi informasi.
Dukungan AMTEK dalam Implementasi SMKI
Dalam project ini, PT Andromeda Multi Teknotama (AMTEK) mendukung TVRI dalam proses pengembangan dan implementasi Sistem Manajemen Keamanan Informasi berbasis ISO/IEC 27001:2022. Dukungan tersebut mencakup aspek konsultasi, pengembangan dokumentasi SMKI, penyusunan kebijakan dan SOP, sosialisasi, serta dukungan implementasi sesuai dengan ruang lingkup yang telah ditetapkan. Melalui penerapan SMKI yang terstruktur, TVRI terus membangun fondasi pengelolaan keamanan informasi yang mendukung kerahasiaan, integritas, dan ketersediaan informasi, sekaligus memperkuat keamanan layanan operasional Data Center.
AMTEK berkomitmen untuk terus mendukung organisasi dalam membangun tata kelola keamanan informasi yang terstruktur, terdokumentasi, dan berkelanjutan.
Hubungi Kami
Organisasi yang membutuhkan konsultasi, pendampingan, pengembangan dokumentasi, implementasi, maupun peningkatan Sistem Manajemen Keamanan Informasi (SMKI) berbasis ISO/IEC 27001:2022 dapat menghubungi AMTEK untuk mendapatkan informasi dan solusi yang sesuai dengan kebutuhan organisasi.