BULETIN TEKNOLOGI INFORMASI
ISO 27001: Standar Keamanan Informasi untuk Melindungi Bisnis di Era Digital
Mengapa perusahaan perlu memiliki sistem manajemen keamanan informasi yang terstruktur?
|
Data pelanggan, dokumen keuangan, informasi karyawan, database, dan infrastruktur IT merupakan aset penting yang perlu dilindungi. Keamanan yang efektif tidak cukup hanya mengandalkan antivirus atau firewall; perusahaan juga membutuhkan kebijakan, proses, pengelolaan risiko, dan pengawasan yang konsisten. |
Apa Itu ISO 27001?
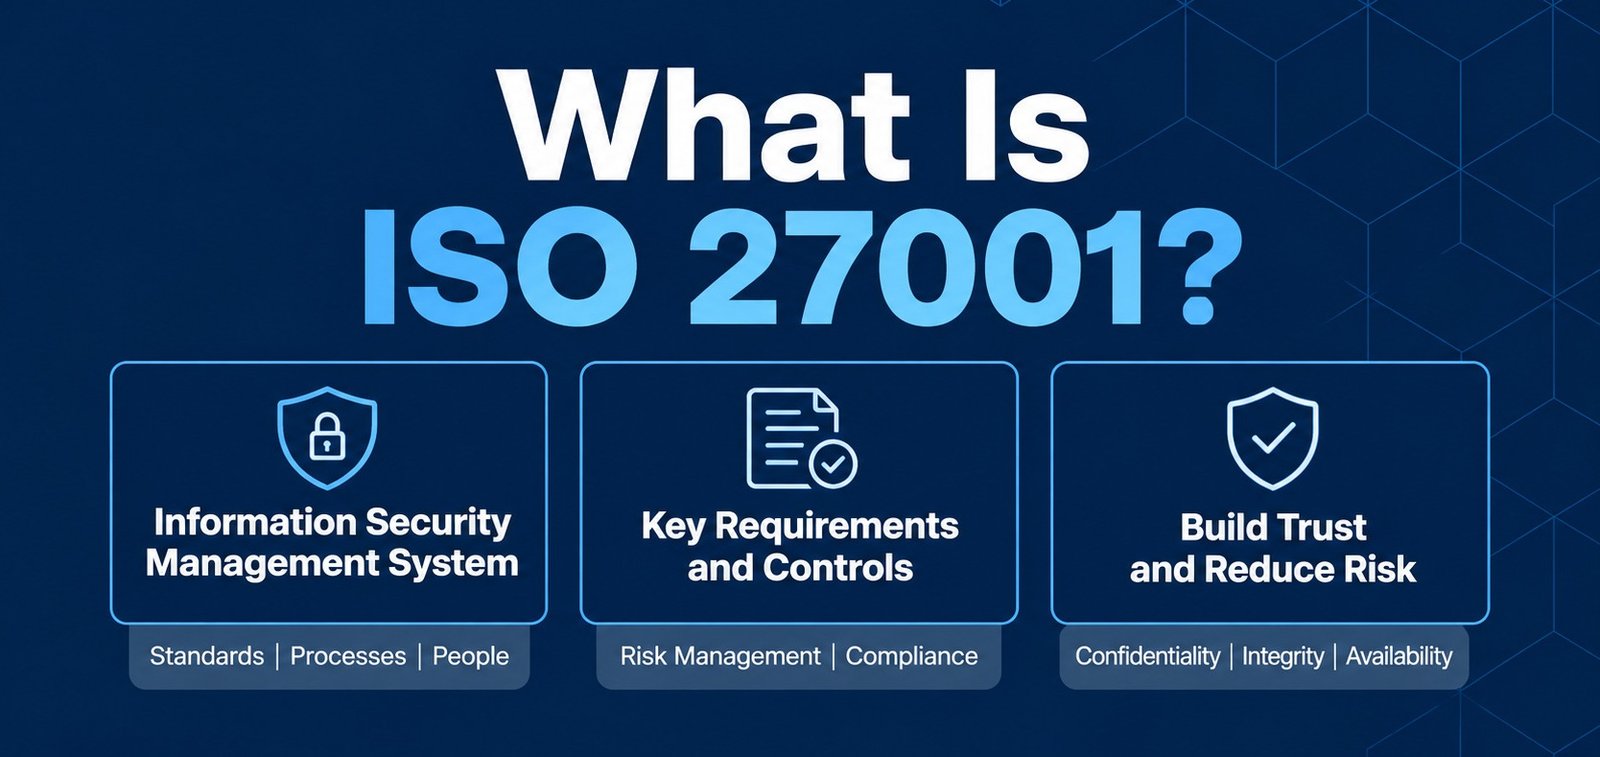
ISO/IEC 27001 merupakan standar internasional yang menetapkan persyaratan untuk membangun, menerapkan, memelihara, dan terus meningkatkan Information Security Management System (ISMS) atau Sistem Manajemen Keamanan Informasi.
Standar ini membantu organisasi mengidentifikasi risiko keamanan informasi serta menentukan pengendalian yang sesuai untuk melindungi aset informasi perusahaan.
ISO 27001 tidak hanya berfokus pada teknologi, tetapi juga mencakup tiga aspek penting:
- People: kesadaran dan tanggung jawab karyawan dalam menjaga keamanan informasi.
- Process: kebijakan, prosedur, dan tata kelola keamanan informasi.
- Technology: infrastruktur dan teknologi yang mendukung perlindungan data.
Dengan pendekatan tersebut, keamanan informasi menjadi tanggung jawab seluruh organisasi, bukan hanya departemen IT.
Tiga Prinsip Utama ISO 27001
Dalam penerapannya, keamanan informasi sering dijelaskan melalui tiga prinsip yang dikenal sebagai CIA Triad.
1. Confidentiality (Kerahasiaan)
Memastikan informasi hanya dapat diakses oleh pihak yang memiliki wewenang.
- Pengaturan hak akses berdasarkan jabatan atau fungsi.
- Penggunaan autentikasi berlapis.
- Perlindungan dokumen dan database perusahaan.
- Enkripsi data penting.
2. Integrity (Integritas)
Memastikan informasi tetap akurat, utuh, dan tidak mengalami perubahan tanpa izin.
- Pembatasan hak untuk mengubah data.
- Pencatatan aktivitas pengguna.
- Pengelolaan perubahan sistem.
- Pemeriksaan integritas database.
3. Availability (Ketersediaan)
Memastikan informasi dan sistem dapat diakses ketika dibutuhkan oleh pengguna yang berwenang.
- Backup data secara berkala.
- Infrastruktur server yang andal.
- Disaster Recovery Plan (DRP).
- Sistem pemantauan dan pemulihan layanan.
Apa Manfaat ISO 27001 bagi Perusahaan?
Mengurangi risiko kebocoran data
Perusahaan dapat mengidentifikasi potensi ancaman, mengevaluasi kerentanan, dan menerapkan pengendalian untuk mengurangi risiko kebocoran informasi.
Meningkatkan kepercayaan pelanggan dan mitra bisnis
Pengelolaan keamanan informasi yang terstruktur dapat meningkatkan kepercayaan pelanggan, vendor, maupun mitra bisnis. Sertifikasi ISO 27001 juga dapat menjadi nilai tambah dalam proses kerja sama dan tender.
Memperkuat tata kelola IT
ISO 27001 mendorong perusahaan memiliki kebijakan, dokumentasi, tanggung jawab, dan prosedur keamanan yang jelas.
Mendukung kepatuhan dan pengelolaan risiko
Perusahaan memiliki kerangka kerja untuk mengelola risiko keamanan informasi serta mendukung pemenuhan kewajiban dan persyaratan keamanan yang relevan.
Menjaga keberlangsungan operasional
Pengelolaan backup, pemulihan sistem, dan penanganan insiden yang lebih terstruktur dapat meningkatkan kesiapan menghadapi gangguan operasional.
Siapa yang Membutuhkan ISO 27001?
ISO 27001 dapat diterapkan oleh organisasi dari berbagai sektor dan skala bisnis. Standar ini tidak hanya diperuntukkan bagi perusahaan teknologi.
- Perbankan dan finansial : Melindungi data nasabah, transaksi, serta informasi keuangan.
- Perusahaan teknologi dan software : Menjaga keamanan aplikasi, infrastruktur, database, dan informasi pengguna.
- Rumah sakit dan healthcare : Melindungi rekam medis serta informasi pasien.
- Manufaktur dan industri : Menjaga informasi produksi, sistem operasional, dan data perusahaan.
- Retail dan e-commerce : Melindungi data pelanggan, transaksi, serta sistem pembayaran.
- Perusahaan jasa dan konsultan : Menjaga kerahasiaan dokumen dan informasi milik klien.
- Perusahaan dengan kebutuhan tender atau kerja sama enterprise : Memperkuat kredibilitas dan memenuhi persyaratan keamanan dari calon mitra.
Pada dasarnya, setiap organisasi yang menyimpan, mengelola, atau memproses informasi penting dapat mempertimbangkan penerapan ISO 27001.
Apa Saja yang Perlu Dipersiapkan untuk Implementasi ISO 27001?
Penerapan ISO 27001 membutuhkan perencanaan yang matang. Perusahaan tidak cukup hanya membeli perangkat keamanan, tetapi juga perlu memastikan seluruh sistem pengelolaan informasi berjalan sesuai kebijakan yang ditetapkan.
- Identifikasi aset informasi : Memetakan data, aplikasi, server, jaringan, dan aset informasi lainnya.
- Risk assessment : Mengidentifikasi serta mengevaluasi risiko keamanan informasi.
- Kebijakan keamanan : Menyusun aturan dan prosedur pengelolaan keamanan informasi.
- Infrastruktur IT : Memastikan server, jaringan, firewall, endpoint, dan sistem penyimpanan memiliki pengamanan yang sesuai.
- Backup dan disaster recovery : Menyiapkan mekanisme pencadangan serta pemulihan data.
- Monitoring dan evaluasi : Melakukan pemantauan, audit internal, dan perbaikan berkelanjutan.
- Awareness karyawan : Memberikan pemahaman kepada seluruh karyawan mengenai tanggung jawab keamanan informasi.
Peran Infrastruktur IT dalam Mendukung ISO 27001
Teknologi merupakan salah satu komponen penting dalam penerapan sistem manajemen keamanan informasi. Perusahaan perlu memastikan infrastruktur IT mampu mendukung kebutuhan keamanan dan operasional.
- Firewall dan network security : Membantu mengendalikan lalu lintas jaringan serta melindungi infrastruktur dari akses yang tidak diinginkan.
- Server dan storage : Mendukung pengelolaan data perusahaan dengan kapasitas, kontrol akses, dan konfigurasi yang sesuai.
- Cloud infrastructure : Mendukung kebutuhan penyimpanan dan pengelolaan sistem berbasis cloud dengan pengaturan keamanan yang tepat.
- Backup solution : Membantu memastikan ketersediaan salinan data untuk kebutuhan pemulihan.
- Network infrastructure : Mendukung konektivitas yang stabil dan pengelolaan jaringan perusahaan.
- IT support dan maintenance : Membantu menjaga performa, ketersediaan, dan keandalan infrastruktur IT.
Pemilihan teknologi harus disesuaikan dengan hasil penilaian risiko, kebutuhan bisnis, dan ruang lingkup ISMS perusahaan.
AMTEK.ID : Mendukung Kebutuhan Infrastruktur dan Solusi IT Perusahaan
Membangun sistem keamanan informasi yang baik membutuhkan dukungan teknologi dan infrastruktur yang tepat. AMTEK.ID (PT Andromeda Multi Teknotama) hadir sebagai partner penyedia kebutuhan teknologi informasi perusahaan, mulai dari pengadaan perangkat IT hingga dukungan solusi dan infrastruktur IT.
Kami dapat membantu kebutuhan perusahaan dalam berbagai aspek:
- Pengadaan server, storage, dan perangkat jaringan.
- Solusi cloud dan kebutuhan infrastruktur server.
- Firewall dan kebutuhan keamanan jaringan.
- Backup dan kebutuhan penyimpanan data.
- Software dan solusi IT untuk mendukung operasional perusahaan.
- IT Support serta dukungan teknis sesuai kebutuhan.
Kami memahami bahwa setiap perusahaan memiliki kebutuhan dan tantangan IT yang berbeda. Karena itu, pemilihan solusi perlu mempertimbangkan kebutuhan operasional, kapasitas infrastruktur, keamanan, serta anggaran perusahaan.
Melalui pendekatan konsultatif, AMTEK.ID siap membantu perusahaan mendiskusikan kebutuhan infrastruktur dan solusi IT yang sesuai untuk mendukung pengelolaan teknologi informasi.
|
Catatan: Penerapan dan sertifikasi ISO 27001 mencakup aspek tata kelola, proses, dan pengelolaan risiko organisasi. Pengadaan perangkat IT saja tidak otomatis menjadikan perusahaan memenuhi persyaratan atau memperoleh sertifikasi ISO 27001. |
Kesimpulan
ISO 27001 bukan sekadar standar keamanan informasi, melainkan bagian dari strategi perusahaan dalam menjaga aset digital, mengelola risiko, dan membangun kepercayaan pelanggan.
Di era bisnis yang semakin bergantung pada teknologi, memiliki infrastruktur IT yang tepat serta sistem pengelolaan keamanan informasi yang terstruktur merupakan investasi penting untuk keberlangsungan bisnis jangka panjang.
Sudahkah perusahaan Anda memiliki strategi keamanan informasi yang tepat?
DISKUSIKAN KEBUTUHAN INFRASTRUKTUR DAN SOLUSI IT PERUSAHAAN ANDA BERSAMA AMTEK.ID
Website : www.amtek.id
Email : sales@amtek.id
WhatApp : +62 851-1136-3156
Kami terbuka untuk diskusi kebutuhan IT, konsultasi solusi, maupun coffee meeting untuk membahas kebutuhan teknologi perusahaan Anda.
Referensi
International Organization for Standardization (ISO). ISO/IEC 27001:2022 – Information security management systems. https://www.iso.org/standard/27001
ISO/IEC 27001:2022/Amd 1:2024 – Climate action changes. Lihat katalog resmi ISO untuk informasi amendemen yang berlaku.